国家安全部发布了一篇关于网联无人机的安全提示文章。网联无人机利用4G/5G等移动通信网络实现远距离遥控、实时图像传输,具备超高清影像传输、低延时远程控制和多机协同作业等功能,在物流运输、巡查巡检、城市治理、农业植保等领域广泛应用。然而,这种技术也带来了新的安全风险。近期,国家安全机关发现并处理了多起涉及网联无人机安全问题的案件,揭示了其在生产和使用过程中的多种安全隐患。
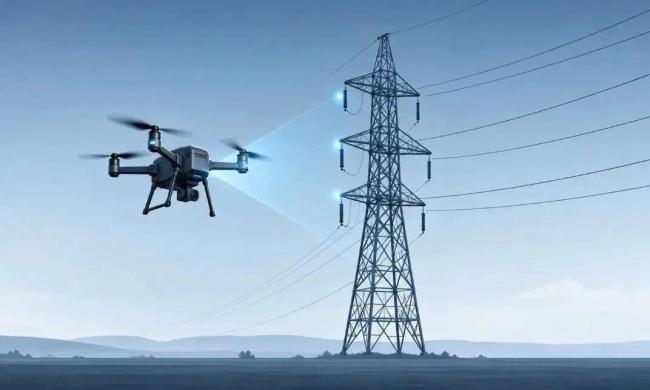
国家安全机关发现境外间谍情报机关持续对国内某大型企业的网联无人机巡检平台进行渗透攻击。该企业部署的巡检平台出现了异常跨境流量,多个境外IP利用技术漏洞绕过身份认证,非法登录后台,获取敏感数据如巡检记录、飞行日志、设备台账等,对国家安全构成潜在威胁。国家安全机关迅速采取措施,指导企业加强技术防范,及时阻断恶意攻击,并继续追查源头。
调查表明,被渗透的网联无人机巡检平台存在以下主要安全短板: - 技术防护不足,存在未修复漏洞和弱口令等问题,使攻击者可以通过漏洞利用或暴力破解入侵平台后台,获取关键权限。 - 权限管理不清晰,用户角色和操作权限划分模糊,导致不同层级账户可以访问的数据边界不清,攻击者一旦突破前端防线就能横向越权访问核心模块。 - 数据传输缺乏保护,部分链路未加密或使用过时协议,使得攻击者可通过伪基站或协议破解等方式实施中间人攻击,截获高精度航拍影像与飞行轨迹。 - 设备固件中可能藏有“后门”,境外间谍情报机关通过供应链在无人机飞控模块、机巢通信设备或地面站软件内植入恶意代码,这些设备一旦运行即成为潜伏的“数据哨兵”,持续向境外传送敏感信息。
为加强网联无人机网络安全防护,相关运营方和使用者需要履行网络安全主体责任: - 严格实施多因素身份认证机制,对接入平台的用户和设备进行严格的身份核验;建立登录行为基线,对异常访问实时告警并自动阻断。 - 遵循最小权限原则,明确划分用户角色和数据访问层级;对于高危操作实行逐级审批和全程审计,确保每一步操作都有据可查。 - 对无人机与平台之间的通信链路实施高强度加密,防止指令被劫持和数据被窃取;同时对存储的敏感数据落实分级分类保护和加密存储。 - 定期委托专业机构开展平台安全评估和渗透测试,及时修复已知漏洞;建立巡检数据内容审核机制,对回传影像进行自动化筛查,发现敏感内容立即按规定处置。 - 严格遵守《中华人民共和国网络安全法》等相关法律法规,建立健全全流程数据安全管理制度,落实安全保护义务。
国家安全是每个人的责任。如果发现网联无人机及其巡检平台存在非法采集数据、违规飞行、恶意攻击等可疑线索炒股配资官网查询,请立即通过12339国家安全机关举报受理电话、网络举报受理平台(www.12339.gov.cn)、国家安全部微信公众号举报受理渠道或者直接向当地国家安全机关进行举报。
易倍配资提示:文章来自网络,不代表本站观点。
相关文章


沪深京指数
热点资讯
